escalint
Mapeia quem consegue virar administrador numa conta AWS a partir de um snapshot somente leitura.
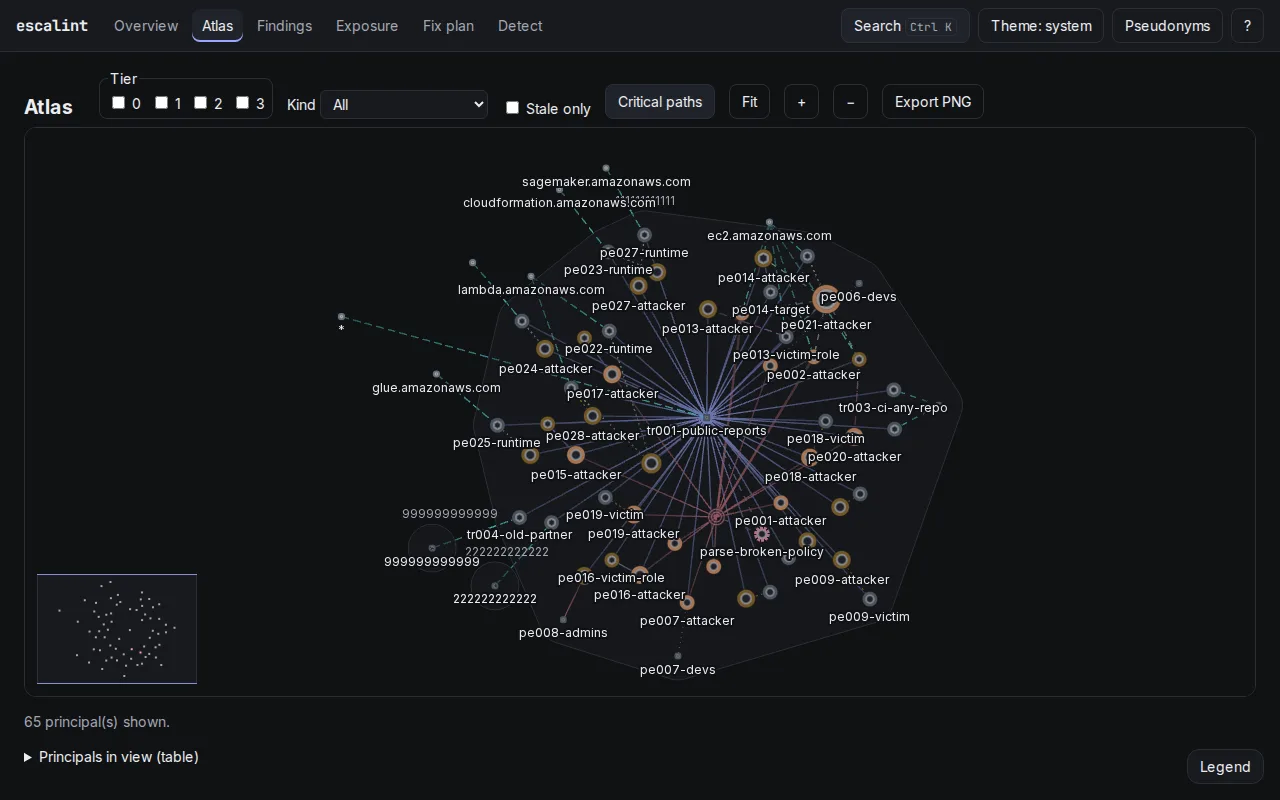
Quase ninguém tem AdministratorAccess direto numa conta AWS. O risco está na combinação: iam:PassRole com lambda:CreateFunction, ou uma role cuja trust policy o próprio usuário consegue reescrever. Nenhuma política parece perigosa sozinha. O escalint lê um snapshot IAM de uma ou mais contas, avalia as políticas do jeito que a AWS avalia e monta o grafo de quem consegue agir como quem até chegar em admin.
- 39 regras, cada uma ligada à documentação da AWS e ao catálogo do pathfinding.cloud
- Mostra o statement exato que libera cada passo e o que o CloudTrail registraria
- Calcula o menor conjunto de mudanças que fecha todos os caminhos
- Saída em texto, JSON e SARIF para CI, e uma interface web com nove visões